Toda empresa tem backup. Poucas sabem responder à pergunta seguinte: esse backup ainda está íntegro?
A diferença entre as duas situações costuma aparecer no pior momento possível — quando a operação já parou e a restauração é a única saída. É nesse ponto que muitas empresas descobrem que as cópias foram criptografadas junto com o ambiente de produção.
Backup imutável existe para que essa descoberta nunca aconteça.
O que é backup imutável
Backup imutável é uma cópia de dados que não pode ser alterada nem apagada durante um período determinado — nem por um administrador, nem por um processo automatizado, nem por um invasor com credenciais válidas.
A imutabilidade é aplicada no armazenamento: uma vez gravado, o dado entra em um estado protegido por tempo definido (o chamado período de retenção). Enquanto esse prazo não expira, nenhuma operação de escrita, criptografia ou exclusão é aceita sobre aquele conjunto.
Em termos práticos: mesmo que um atacante obtenha acesso total ao ambiente, ele não consegue destruir a cópia que vai devolver sua operação ao ar.
Por que o backup tradicional deixou de ser suficiente
Houve um tempo em que backup servia para recuperar arquivo apagado por engano e disco com defeito. O cenário mudou.
Ataques de ransomware modernos não começam pela criptografia. Começam por reconhecimento. O invasor entra, permanece no ambiente, mapeia a infraestrutura e identifica onde estão as rotinas de backup. Só então age — e a primeira coisa que ataca são as cópias, justamente para eliminar a alternativa à negociação.
Quando o resgate é pedido, o backup convencional normalmente já foi comprometido. É por isso que a pergunta “temos backup?” perdeu valor. A pergunta certa passou a ser: “temos backup que o atacante não consegue tocar?”
A regra 3-2-1-1-0: o que mudou
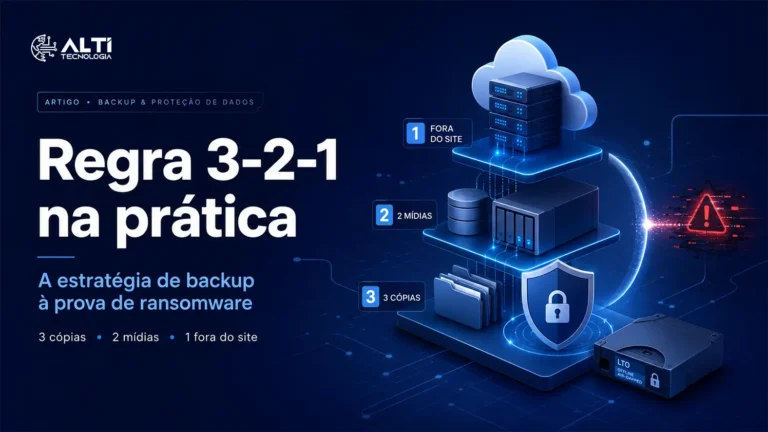
A regra clássica de backup é o 3-2-1:
- 3 cópias dos dados
- 2 mídias ou destinos diferentes
- 1 cópia fora do ambiente principal
Ela continua válida, mas ganhou duas extensões que respondem exatamente ao cenário atual — o 3-2-1-1-0:
- 1 cópia imutável ou isolada (offline/air-gapped)
- 0 erro na verificação de restauração
O último item é o mais ignorado e, na prática, o mais decisivo. Não basta ter a cópia protegida: é preciso comprovar que ela restaura. Uma cópia imutável corrompida na origem continua sendo uma cópia inútil — só que com uma falsa sensação de segurança por cima.
Imutabilidade sozinha não garante recuperação
Esse é o ponto que a maior parte do conteúdo sobre o tema não aborda, e que separa uma arquitetura de backup real de uma caixa marcada em um checklist.
Imutabilidade garante que a cópia não foi alterada. Ela não garante, por si só, que:
- a cópia contém todos os dados necessários para religar a operação;
- os sistemas restaurados voltam a conversar entre si;
- a restauração acontece dentro do tempo que o negócio aguenta ficar parado.
Por isso, uma arquitetura madura combina três camadas: redundância (mais de uma cópia, em mais de um destino), imutabilidade (nenhuma delas pode ser alterada) e verificação (todas são testadas periodicamente). As três juntas. Faltando uma, a continuidade volta a ser uma aposta.
Backup imutável e LGPD
A Lei Geral de Proteção de Dados não cita a palavra “imutável”, mas estabelece um dever que conversa diretamente com ela: o controlador precisa adotar medidas de segurança aptas a proteger os dados pessoais de destruição, perda, alteração e acesso indevido (art. 46).
Um incidente de ransomware que torna dados pessoais irrecuperáveis é um incidente de segurança com potencial de comunicação à ANPD e aos titulares. A capacidade comprovada de restaurar a partir de um ponto íntegro deixa de ser só uma decisão de infraestrutura e passa a ser parte da postura de conformidade da empresa.
Vale a observação: imutabilidade e direito à eliminação não são incompatíveis. O período de retenção é definido por política — e bem desenhado, concilia proteção contra ataque e obrigação legal de descarte.
Como avaliar o backup da sua empresa: 6 perguntas
Leve estas perguntas para quem administra seu ambiente hoje. As respostas dizem mais sobre o seu risco real do que qualquer relatório:
- As cópias são imutáveis — ou apenas armazenadas em outro lugar? Destino separado não é o mesmo que destino protegido contra escrita.
- Qual é o período de retenção da imutabilidade? Ele precisa ser maior que o tempo médio entre a invasão e a detecção.
- Uma credencial de administrador comprometida consegue apagar as cópias? Se a resposta for sim, a imutabilidade não está realmente aplicada.
- Quando foi a última restauração testada de verdade? Não o relatório de execução do job — a restauração.
- Quanto tempo leva para religar os sistemas críticos? Esse número (RTO) precisa ser comparado ao que o negócio aguenta parado.
- Quanto de trabalho se perde entre a última cópia e o incidente? Esse é o RPO, e ele define quantas horas de operação você aceita refazer.
Se alguma dessas perguntas não tiver resposta objetiva, existe uma lacuna — e lacuna de recuperação só aparece quando já é tarde.
Continuidade não é promessa. É arquitetura.
Nenhuma empresa contrata backup pensando em restaurar. Contrata para não precisar pensar nisso. Mas a tranquilidade de operar não vem de uma ferramenta instalada: vem de um conjunto de decisões — redundância, imutabilidade, verificação e tempo de resposta — desenhadas antes do incidente.
Na ALTI, essas decisões são parte da arquitetura, não um item adicional. As cópias são redundantes, imutáveis e verificadas, para que a restauração parta sempre de um ponto comprovadamente íntegro.
Quer saber onde estão as lacunas de recuperação do seu ambiente? Fazemos um diagnóstico técnico sem compromisso: avaliamos a arquitetura atual, apontamos os riscos e apresentamos um plano claro de evolução.
Perguntas frequentes
O que é backup imutável?
É uma cópia de dados que não pode ser alterada nem excluída durante um período de retenção definido — nem por administradores, nem por invasores com credenciais válidas. A proteção é aplicada no próprio armazenamento.
Backup imutável protege contra ransomware?
Protege a cópia. Como o ransomware moderno ataca as rotinas de backup antes de criptografar a produção, a imutabilidade preserva a alternativa à negociação. Ela não impede a invasão — impede que a invasão destrua a sua saída.
Qual a diferença entre backup imutável e backup offline?
O backup offline (air-gapped) fica fisicamente desconectado da rede. O imutável pode permanecer conectado, mas em estado protegido contra escrita. São abordagens complementares: arquiteturas maduras costumam usar as duas.
O que é a regra 3-2-1-1-0?
Evolução da regra 3-2-1: três cópias, em dois tipos de destino, uma fora do ambiente principal, uma imutável ou isolada, e zero erro na verificação de restauração.
Backup imutável atende à LGPD?
Contribui diretamente com o dever de proteger dados pessoais contra destruição, perda e alteração (art. 46). Não substitui o programa de conformidade, mas é um dos controles técnicos que o sustentam.